O que é a Zild?
A Zild é uma AI Agent Management Platform (AMP): a camada operacional que conecta agentes de IA a modelos, contexto de negócio, canais, ações e governança.
A Zild é uma AI Agent Management Platform (AMP): a camada operacional que conecta agentes de IA a modelos, contexto de negócio, canais, ações e governança.
O que é uma AMP?
Na Zild, AMP significa AI Agent Management Platform, ou plataforma de gestão de agentes de IA. É o plano de controle usado para criar, operar, supervisionar e melhorar agentes dentro de uma operação real. Uma AMP não é um modelo de IA nem apenas outra interface de chat: é a camada que define qual modelo cada agente pode usar, que contexto recebe, quais ações pode executar, onde pode interagir e como cada resultado permanece rastreável.
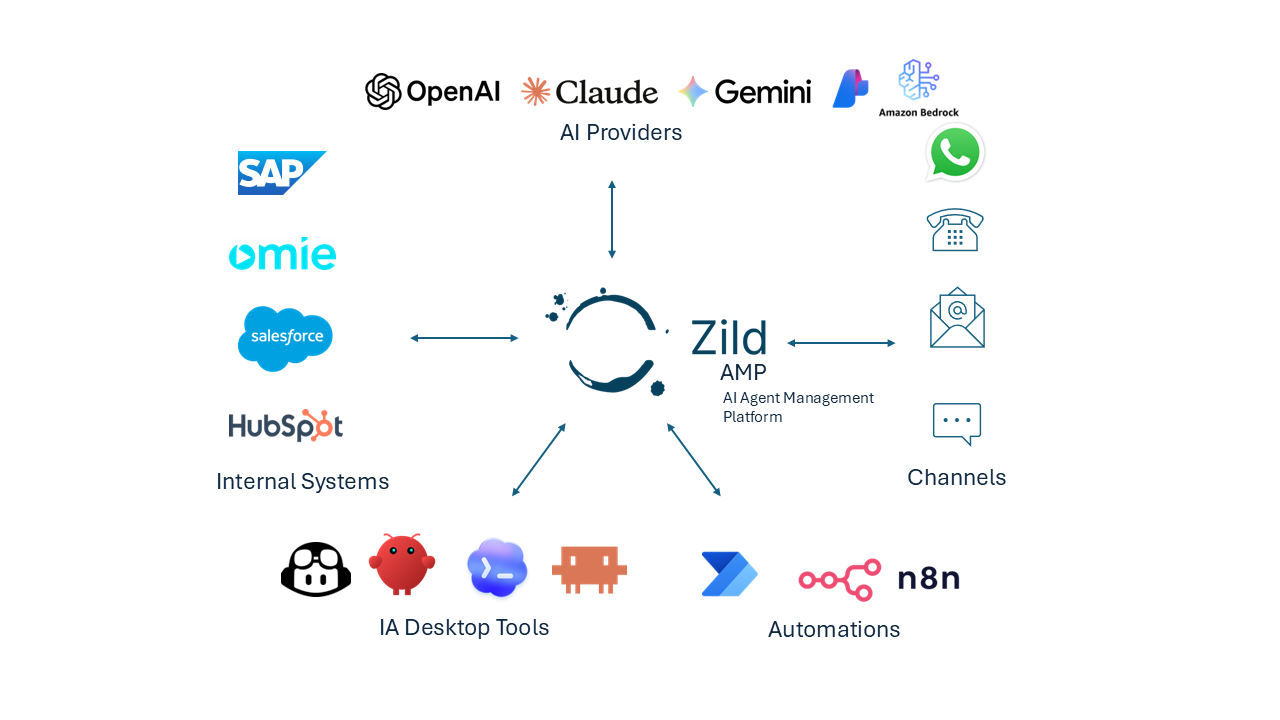
Mais do que um bot
Um bot normalmente resolve uma conversa ou uma tarefa isolada. Uma AMP coordena o modelo operacional de vários agentes e casos de uso. Os provedores podem mudar sem reescrever o processo de negócio; os canais compartilham instruções e conhecimento; permissões e handoff humano seguem a mesma política; e as evidências alimentam monitoramento e melhoria contínua.
O que a Zild coordena
| Fronteira | O que a AMP gerencia |
|---|---|
| Provedores de IA | Modelos aprovados de linguagem, voz, visão e multimodalidade, com roteamento e independência de fornecedor. |
| Sistemas e conhecimento | CRM, ERP, atendimento, documentos, bancos de dados, APIs e contexto confiável do negócio. |
| Canais | WhatsApp, voz, webchat, e-mail, Microsoft Teams, documentos e outras superfícies de interação. |
| Ações e automações | Ferramentas, workflows, webhooks, agentes de desktop, tarefas, aprovações e handoff humano. |
| Controle e evidência | Identidade, permissões, guardrails, históricos, avaliações, métricas e trilhas de auditoria. |
Por que essa camada precisa existir
Protótipos de IA são fáceis de isolar; operações em produção, não. Sem uma camada de gestão, prompts, credenciais, integrações, políticas e históricos ficam espalhados entre fornecedores e equipes. A AMP cria uma base única e governada para a empresa começar com um fluxo e adicionar novos agentes, canais e provedores sem reconstruir o controle a cada projeto.
O resultado não é apenas um agente que responde. É uma operação capaz de agir dentro de limites, envolver uma pessoa quando necessário, guardar evidências e melhorar a partir do que aconteceu.
Como uma AMP funciona
- Descobrir e registrar: manter um inventário de agentes, responsáveis, versões, finalidade, ambientes, modelos, fontes de dados, ferramentas e classificação de risco — inclusive para agentes criados fora da plataforma.
- Autorizar: autenticar o usuário e o agente, resolver o contexto de tenant e papel e determinar quais dados, modelos, canais, ferramentas e ações estão permitidos.
- Orquestrar: fornecer o contexto aprovado, rotear cada solicitação ao modelo ou fluxo adequado, executar ferramentas, coordenar interações entre agentes e pedir aprovação humana quando necessário.
- Inspecionar durante a execução: validar entradas, saídas, chamadas de ferramentas, custo, latência, aderência às políticas e comportamentos anômalos enquanto o agente opera.
- Guardar evidências e melhorar: registrar linhagem, decisões, resultados, custos, avaliações e intervenções para que a operação possa ser auditada e uma nova versão seja publicada com segurança.
O Gartner descreve AMPs como plataformas centralizadas para gerenciar agentes próprios ou adquiridos em marketplaces, independentemente do ambiente de implantação, com uma visão unificada de custo, ROI, governança e segurança. Na prática, a AMP funciona como o plano de controle acima dos modelos e frameworks de agentes, e não como mais um construtor isolado de agentes.
IA FinOps: conectar consumo a valor
IA FinOps aplica responsabilidade financeira ao consumo de inteligência artificial. Em uma AMP, a medição não termina na fatura do provedor. A plataforma atribui tokens, inferência, minutos de voz, armazenamento, buscas, chamadas de ferramentas e APIs, retentativas, infraestrutura e handoffs humanos a um tenant, agente, fluxo e resultado de negócio.
| Capacidade | Como funciona na AMP |
|---|---|
| Alocação | Divide o consumo por unidade de negócio, cliente, agente, canal, provedor, modelo e caso de uso. |
| Economia unitária | Calcula o custo por interação, tarefa concluída, caso resolvido, lead qualificado, documento ou decisão autônoma. |
| Controle | Aplica orçamentos, cotas, alertas, detecção de anomalias e limites de aprovação antes que o excesso vire fatura. |
| Otimização | Roteia o trabalho para o modelo que atende aos requisitos de qualidade, latência, risco e custo; reduz contexto, retentativas e chamadas desnecessárias. |
| Valor | Compara o custo com resolução, receita, produtividade, qualidade e redução de risco, em vez de otimizar tokens isoladamente. |
O Gartner usa os conceitos de agentic FinOps e tokenomics para representar a economia unitária de decisões autônomas. A pergunta central deixa de ser “qual modelo é mais barato?” e passa a ser “quanto este agente custou para produzir um resultado válido, e esse resultado gerou valor?”.
ModelOps: gerir o ciclo de vida dos modelos
ModelOps governa os modelos desde a avaliação e aprovação até produção, monitoramento, substituição e aposentadoria. A AMP mantém um catálogo de modelos e capacidades aprovadas, registra quais agentes usam cada modelo, controla a promoção de versões e monitora qualidade, latência, disponibilidade, drift, segurança e custo.
Em sistemas agênticos, a unidade de publicação é maior do que o modelo. Uma versão do agente também pode reunir instruções, prompts, configuração de conhecimento e RAG, ferramentas, permissões, conjuntos de avaliação, regras de fallback e comportamento de escalação humana. A AMP conecta esses artefatos para que uma mudança seja testada, aprovada, liberada gradualmente, comparada com a versão anterior e revertida com evidências.
Uma AMP não substitui os pipelines de treinamento de ciência de dados nem a infraestrutura de MLOps. Ela consome os artefatos aprovados por essas práticas e acrescenta o contexto operacional necessário para saber quais agentes podem usá-los, sob quais políticas e com qual resultado.
Segurança: proteger identidade, dados e ações
| Controle | Como funciona |
|---|---|
| Identidade do agente | Atribui a cada agente e serviço uma identidade verificável, responsável, tenant e estado no ciclo de vida; uma chave de API não é tratada como identidade do agente. |
| Menor privilégio | Autoriza dados, ferramentas, servidores MCP, APIs, canais e comunicação entre agentes por escopo e contexto. |
| Proteção de dados | Classifica e minimiza contexto, mascara dados sensíveis, aplica DLP, protege segredos e limita retenção e exposição aos provedores. |
| Inspeção em runtime | Detecta prompt injection, exfiltração, saída insegura, sequências anômalas de ferramentas, elevação de privilégio e tentativa de contornar políticas. |
| Contenção de ações | Usa allowlists, limites de transação, aprovações, sandbox, timeout, circuit breaker, handoff humano e interrupção emergencial. |
| Investigação | Preserva prompts, linhagem do contexto, chamadas de modelo e ferramenta, decisões de política, saídas e intervenções em uma trilha de auditoria protegida. |
A segurança precisa cobrir o caminho inteiro — usuário para agente, agente para modelo, agente para dado, agente para ferramenta e agente para agente — e não apenas o endpoint do modelo.
Governança: políticas aplicadas continuamente
Governança define finalidade, responsável, direitos de decisão, uso aceitável, classificação de risco, política de dados, critérios de qualidade, exigências de aprovação e prestação de contas. A AMP transforma essas decisões em controles técnicos que atuam antes da implantação e durante cada execução.
Essa abordagem segue a direção do AI TRiSM do Gartner: políticas isoladas declaram intenção, mas governança operacional exige inventário, rastreabilidade, garantia contínua, inspeção em runtime e aplicação das regras. Um agente pode estar aprovado para um processo e proibido em outro; uma resposta de baixo risco pode ser automática, enquanto um pagamento, alteração de dados ou exposição sensível exige aprovação humana.
A governança também continua depois do go-live. Avaliações, incidentes, intervenções, anomalias de custo, mudanças de modelo e feedback de usuários podem disparar uma revisão, restringir o agente, devolvê-lo para testes ou exigir nova aprovação. Políticas centrais podem coexistir com a responsabilidade delegada às áreas de negócio, formando um modelo federado com controles e evidências comuns.
Como as quatro disciplinas trabalham juntas
FinOps responde se o agente é economicamente viável. ModelOps verifica se seus modelos e artefatos de publicação continuam adequados. Segurança restringe quem e o que o agente pode acessar ou alterar. Governança define por que o agente existe, quem responde por ele e quais evidências comprovam conformidade.
A AMP reúne essas visões sobre a mesma execução. Um modelo mais barato não é escolhido se violar a política de qualidade ou risco; um modelo de alto desempenho não entra em produção sem aprovação; uma ferramenta autorizada não é chamada fora de seu limite de transação; e uma tarefa bem-sucedida não é considerada completa se custo e evidência não puderem ser atribuídos. É isso que transforma uma coleção de agentes em uma força de trabalho agêntica gerenciável.
Observabilidade e avaliação
Uma AMP precisa mostrar não apenas se o agente está online, mas se ele produz o resultado esperado. A observabilidade conecta cada execução aos traces, chamadas de modelo e ferramenta, contexto recuperado, decisões de política, latência, custo, erros, intervenções humanas e resultado final do processo.
| Visão | Exemplos |
|---|---|
| Saúde técnica | Disponibilidade, latência, timeouts, erros de provedor, retentativas, uso de tokens e falhas de ferramentas. |
| Comportamento do agente | Sucesso da tarefa, aderência às instruções, uso de fontes, alucinação, saída insegura e escolha correta de ferramentas. |
| Desempenho operacional | Taxa de resolução, handoff, retrabalho, tempo de processamento, backlog e cumprimento de SLA ou SLO. |
| Impacto no negócio | Leads qualificados, receita, produtividade, qualidade, satisfação, prevenção de perdas e redução de risco. |
A avaliação combina verificações determinísticas, casos de teste curados, avaliação por modelos, revisão humana e feedback de produção. Limites podem bloquear uma publicação, gerar alerta, reduzir autonomia, rotear para um fallback ou devolver o agente para testes.
Ciclo de vida dos agentes
- Registrar: documentar finalidade, responsável, usuários, canais, dados, ferramentas, resultados esperados e classificação inicial de risco.
- Construir: configurar instruções, conhecimento, modelos, ferramentas, limites, escalação e casos de avaliação em ambiente isolado.
- Validar: executar testes funcionais, de segurança, qualidade, custo e política, incluindo casos de borda e cenários adversariais.
- Aprovar e publicar: coletar as aprovações exigidas, congelar uma versão rastreável e liberar gradualmente por ambiente, público ou percentual de tráfego.
- Operar: monitorar resultados, incidentes, consumo, drift, feedback e intervenções humanas em relação aos objetivos definidos.
- Alterar ou reverter: comparar versões, preservar evidências, publicar mudanças controladas e restaurar rapidamente a última versão aprovada.
- Aposentar: desativar identidades e credenciais, remover acessos, preservar os registros necessários e comunicar a substituição ou encerramento.
A AMP mantém esse ciclo consistente mesmo quando os agentes foram construídos com frameworks diferentes ou executam em nuvens distintas.
Identidade, propriedade e responsabilidade
Todo agente em produção deve ter identidade única e um responsável humano identificável. Seu registro precisa informar quem patrocina, quem opera, quem aprova o risco, quem responde a incidentes, qual finalidade de negócio atende e quando sua autorização deve ser revisada.
A identidade do agente participa da autenticação, autorização, auditoria e revogação. Isso evita que credenciais compartilhadas escondam qual agente executou uma ação. A responsabilidade continua humana: uma execução autônoma não elimina os direitos de decisão nem a prestação de contas das pessoas e da área de negócio que aprovaram o agente.
Interoperabilidade e independência de fornecedor
Uma AMP opera acima de um ecossistema heterogêneo. Ela pode padronizar o acesso a modelos, APIs, dados, ferramentas, servidores MCP, eventos, canais e comunicação entre agentes, preservando capacidades específicas dos fornecedores atrás de adaptadores e gateways controlados.
A interoperabilidade exige contratos de identidade, permissões, descoberta, schema, timeout, retentativa, idempotência, linhagem e tratamento de erros. MCP pode expor ferramentas e contexto; protocolos entre agentes podem delegar trabalho; APIs e eventos conectam sistemas corporativos. A AMP aplica as mesmas exigências de política e evidência em todos esses caminhos.
Independência de fornecedor não significa que todo modelo ou framework seja intercambiável. Significa que processos, controles e evidências do negócio não ficam inseparavelmente presos a um provedor. Assim, uma mudança pode ser avaliada e introduzida sem reconstruir o modelo operacional.
Human-in-the-loop e níveis de autonomia
| Modo | Quando usar |
|---|---|
| Humano executa | O agente prepara análise ou rascunho, mas uma pessoa realiza a ação. |
| Humano aprova | O agente propõe a ação e aguarda aprovação explícita antes de executá-la. |
| Humano supervisiona | O agente atua dentro de limites, enquanto pessoas acompanham exceções, amostras e alertas. |
| Autônomo dentro da política | O agente conclui trabalho reversível e de baixo risco dentro de limites predefinidos de escopo, orçamento e confiança. |
A autonomia deve ser definida por ação, não como um único rótulo para o agente inteiro. Um agente de atendimento pode responder uma dúvida automaticamente, exigir aprovação para conceder reembolso e estar proibido de alterar um cadastro de identidade. O handoff deve preservar contexto, evidências, motivo da escalação e um caminho claro para a pessoa retomar o trabalho.
AMP comparada a plataformas relacionadas
| Categoria | Responsabilidade principal | Relação com uma AMP |
|---|---|---|
| Construtor ou framework de agentes | Criar um agente, seus prompts, ferramentas e fluxo de raciocínio. | A AMP pode governar agentes criados com diferentes construtores e frameworks. |
| MLOps e ModelOps | Desenvolver, publicar, monitorar e governar modelos e ativos analíticos. | A AMP consome modelos aprovados e os relaciona a agentes, ações, políticas e resultados de negócio. |
| iPaaS e automação de workflows | Integrar aplicações e orquestrar processos determinísticos. | A AMP usa esses fluxos como ferramentas ou caminhos de execução e adiciona identidade, avaliação, autonomia e controle comportamental. |
| API Management | Publicar, proteger, limitar e observar APIs. | A AMP usa controles de API e adiciona contexto sobre agentes, modelos, ferramentas, decisões e interações entre agentes. |
| Plataforma de governança de IA | Definir e aplicar políticas de IA responsável em toda a empresa. | Governança é uma capacidade central da AMP; plataformas mais amplas podem cobrir sistemas de IA além de agentes. |
| AMP | Gerenciar a responsabilidade econômica, comportamental, operacional e de segurança dos agentes em escala. | Unifica inventário, ciclo de vida, controle em runtime, evidências, custos e resultados da força de trabalho agêntica. |
Mensurar resultados de negócio
As métricas do agente devem conectar atividade técnica ao processo que ele foi criado para melhorar. Um scorecard útil combina resultado, qualidade, velocidade, custo, risco e esforço humano. Exemplos incluem custo por resolução, resolução no primeiro contato, conversão, receita influenciada, tempo de processamento, precisão documental, retrabalho, cumprimento de SLA, minutos humanos economizados, qualidade do handoff e incidentes evitados.
Cada métrica precisa de baseline, meta, responsável, janela de medição e fonte de evidência. Volume de tokens ou número de conversas, isoladamente, não comprovam valor. A AMP deve permitir comparar o resultado com o processo anterior e identificar quando uma aparente produtividade é anulada por correções, risco ou experiência ruim do cliente.
Um modelo prático de maturidade
| Estágio | Características | Próximo passo |
|---|---|---|
| 1. Agente isolado | Um caso de uso, credenciais locais, testes manuais e pouca visibilidade de responsabilidade e custo. | Registrar agente, responsável, finalidade, acessos, baseline e riscos. |
| 2. Operação monitorada | Traces de produção, avaliações, alocação de custos, handoff definido e resposta a incidentes. | Padronizar ciclo de vida, gates de publicação, identidade e controles em runtime. |
| 3. Governança centralizada | Inventário, políticas, aprovações, evidências, segurança e gestão multiprovedor compartilhados. | Delegar responsabilidade em um modelo federado e otimizar o portfólio. |
| 4. Força de trabalho agêntica gerenciada | Agentes colaboram entre processos com economia unitária, supervisão comportamental, roteamento dinâmico e garantia contínua. | Reequilibrar continuamente valor, autonomia, risco e capacidade humana. |
Limites e responsabilidades
- Centralização melhora visibilidade e controle, mas não torna seguro, por si só, um processo inadequado.
- Guardrails reduzem risco, mas não garantem que sistemas probabilísticos sempre produzam resultados corretos ou apropriados.
- Uma AMP não substitui qualidade de dados, desenho de processos, cibersegurança, privacidade, análise jurídica ou propriedade responsável pelo negócio.
- Revisão humana continua necessária para decisões de alto impacto, irreversíveis, ambíguas, reguladas ou excepcionais.
- A independência de fornecedor tem limites práticos: modelos diferem em capacidade, tratamento de dados, latência, preço e ferramentas compatíveis.
- Logs e evidências também contêm risco e precisam seguir políticas de acesso, minimização, retenção e privacidade.
- Mais autonomia deve ser conquistada por desempenho medido e pode ser reduzida quando risco, drift ou incerteza aumentam.